随着计算机系统服务日益依赖网络应用,网络应用服务审计系统已成为保障系统安全、合规与高效运行的关键组件。本文从计算机系统服务的视角出发,浅析该审计系统的基本概念、核心功能、技术架构及其在实际运维中的应用价值。
一、网络应用服务审计系统的概念与定位
网络应用服务审计系统是一类部署在网络层与应用层之间、对各类网络应用服务(如Web、邮件、数据库、文件传输等)的访问行为进行采集、记录、分析和告警的软件或硬件系统。在计算机系统服务体系中,它既是安全防护的“千里眼”,也是运维管理的“记录仪”,通过旁路或串接方式获取业务流量,实现对用户操作、服务调用与数据交互的全过程审计。
二、核心功能解析
- 协议识别与内容还原:系统能够识别常见应用层协议,并对传输内容进行解码与还原,为审计提供可读的原始数据。
- 行为记录与日志管理:对登录、查询、修改、删除、上传下载等操作进行细粒度记录,形成结构化审计日志,支持集中存储与检索。
- 异常检测与实时告警:基于规则匹配、行为基线或机器学习模型,发现越权访问、批量导出、异常时段操作等风险行为并触发告警。
- 合规取证与报表输出:生成满足等级保护、内控审计等要求的审计报表,为事件追溯和责任认定提供证据链。
三、系统架构与关键技术
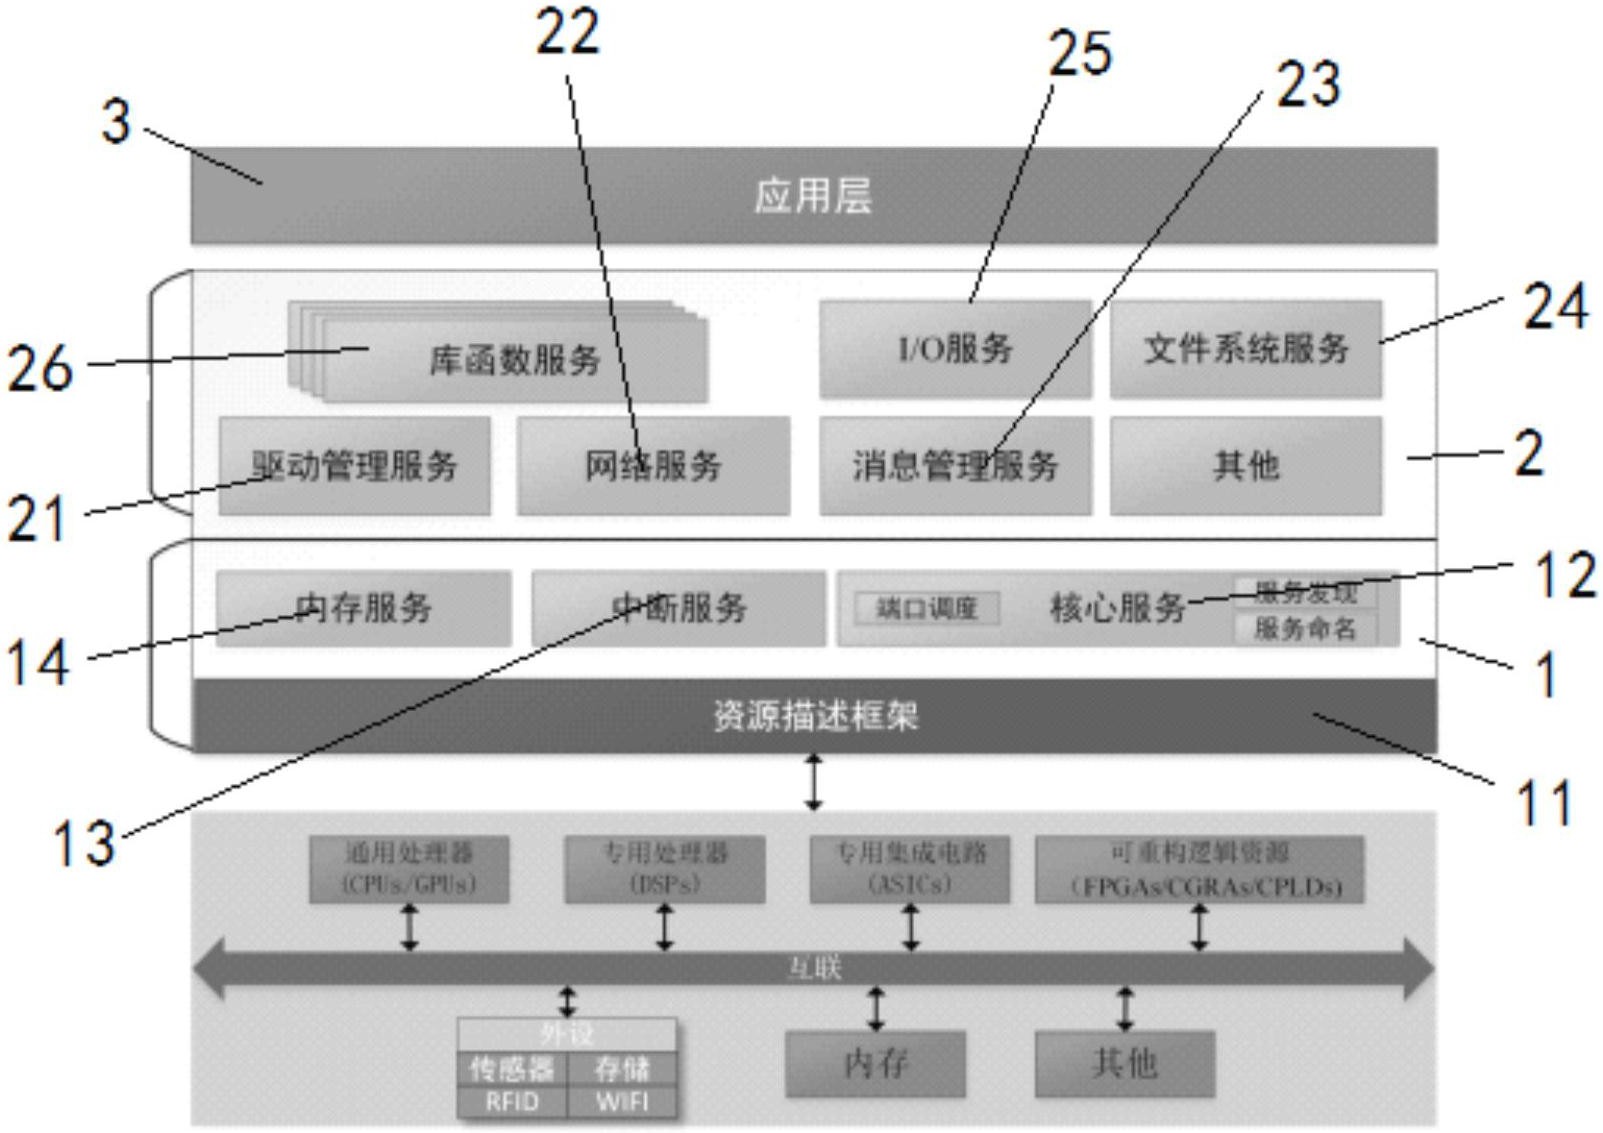
典型的网络应用服务审计系统通常包含流量采集层、协议解析层、审计分析层和展示交互层。关键技术涉及流量镜像与分流、应用协议深度解析(DPI)、大容量日志存储与索引、实时流计算以及数据脱敏与加密。在计算机系统服务中,审计系统多采用旁路部署以降低对业务连续性的影响,同时通过与SIEM、堡垒机等系统联动,形成整体安全运营闭环。
四、应用场景与运维价值
在计算机系统服务的日常运维中,网络应用服务审计系统可支撑多种场景:一是安全事件调查,快速定位异常访问来源与操作路径;二是内部人员行为监管,防范数据泄露与违规操作;三是系统性能与使用分析,通过审计数据了解服务访问热点与资源消耗趋势;四是合规检查,辅助满足监管机构对日志留存与审计追踪的要求。其价值在于将“看不见的应用交互”转化为“可管理、可追溯的数据资产”,提升系统服务的透明度与可控性。
五、挑战与发展趋势
当前,加密流量普及、应用形态多样化以及云化部署给审计系统带来解析难度与性能压力。网络应用服务审计系统将向智能化分析、云原生架构适配和隐私保护计算方向发展,在保障计算机系统服务安全合规的更好地平衡审计需求与用户隐私。
综上,网络应用服务审计系统是计算机系统服务中不可或缺的治理工具。合理规划与部署审计能力,有助于构建可审计、可信任的系统服务环境,为组织的数字化转型提供坚实支撑。